
Что произошло
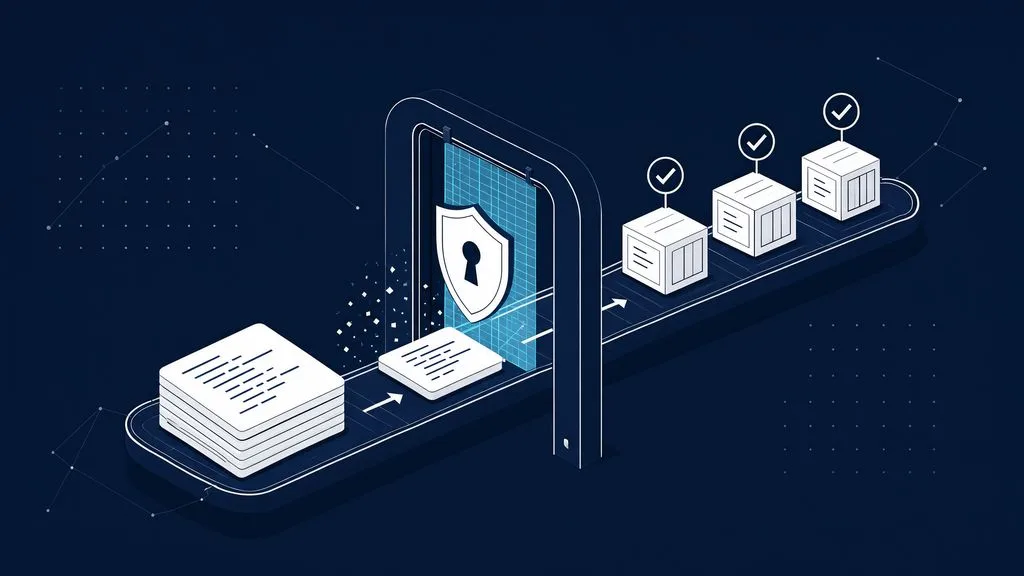
Компания «Флант» выпустила обновление Deckhouse Code — платформы непрерывной разработки и управления жизненным циклом программного обеспечения. Ключевое изменение: политики безопасности, которые служба ИБ задаёт централизованно для всех команд разработки. Эти обязательные этапы проверки встраиваются в конвейер CI/CD поверх настроек самих команд и не могут быть ими отключены, а выпуск новой версии продукта возможен только после успешного прохождения всех проверок. Об этом сообщил представитель «Фланта».
Помимо этого в платформе работают встроенные сканеры статического анализа кода, проверки зависимостей и контейнерных образов, а также поиск секретов в репозиториях. В новом релизе добавлена интеграция с российскими средствами анализа защищённости: они подключаются теми же политиками и становятся обязательными этапами конвейера наравне с собственными инструментами платформы.
Почему это актуально
Классическая схема «сканер по запросу команды» легко ломается о производственное давление: когда релиз горит, проверку безопасности проще отключить или отложить. Требование встроить контроль в саму среду разработки, где его нельзя обойти решением команды, смещает ответственность с людей на платформу. Это прямой ответ на практику, когда уязвимость попадает в продакшн не из-за отсутствия инструмента, а из-за пропущенного или отключённого этапа проверки.
Отдельный контекст — миграция с зарубежных платформ разработки. По оценке вендора, обновление адресовано в том числе командам, которые мигрируют с GitLab или планируют это сделать: переход сохраняет привычную модель работы — репозитории, запросы на слияние, конвейеры CI/CD — и одновременно закрывает вопрос безопасной разработки, то есть заказчик получает полноценную платформу DevSecOps вместо простого хранилища кода.
Как это устроено
- Единая точка настройки. Политики, ролевой доступ и правила проверок задаются в одном месте — компании не нужен отдельный оркестратор сканеров и ручная интеграция каждого инструмента с каждым проектом.
- Роль ИБ. Служба безопасности один раз описывает обязательные правила, дальше они автоматически срабатывают в каждом конвейере всех команд.
- Встроенные проверки. Статический анализ кода, контроль зависимостей, проверка контейнерных образов, поиск утечек секретов в репозиториях.
- Российские сканеры внутри контура. Отечественные средства анализа защищённости подключаются теми же политиками и становятся обязательным этапом, а не внешним факультативом.
- Блок выпуска. Без прохождения всех проверок безопасности новая версия продукта в релиз не выходит.
- Развёртывание в любой среде. Решение устанавливается на серверах под российскими операционными системами, в Kubernetes и в составе Deckhouse Platform.
Управляющий партнёр «Фланта» Никита Борзых сформулировал логику обновления так: безопасная разработка начинается с правил, одинаково действующих для всех команд, — команды сохраняют свой темп, но код без обязательных проверок в релиз не попадёт, а для уходящих с GitLab это возможность получить контроль безопасности на уровне платформы.
DevSecOps простыми словами
DevSecOps — это практика, при которой проверки безопасности встроены в конвейер сборки и поставки кода, а не выполняются отдельно «в конце» силами отдельного отдела. В такой модели каждая сборка автоматически проходит анализ на уязвимости в коде, библиотеках и контейнерах, а проблема, найденная на этапе написания кода, стоит в разы дешевле, та же проблема в рабочей системе у заказчика.
Итог: практика, в которой ИБ управляет правилами, а платформа не даёт их отключить, переводит безопасную разработку из разряда деклараций в технически обеспеченное требование. Для рынка отечественного ПО важен и второй эффект: продукт включён в Единый реестр российского программного обеспечения и закрывает полный цикл непрерывной разработки от одного вендора, снижая зависимость от зарубежных платформ и набора разрозненных сканеров. Решение Deckhouse доступно через дистрибьютора MONT.
Читайте также: